
Créer un mot de passe, calculer l’empreinte d’un texte ou vérifier une ancienne somme de contrôle sont trois opérations souvent regroupées sous le terme « sécurité », mais elles répondent à des besoins très différents. La catégorie Sécurité d’AppErgo rassemble actuellement trois outils : un générateur de mots de passe, un générateur SHA-256/SHA-384/SHA-512 et un outil consacré à MD5, SHA-1 et CRC32. Leur point commun est de fonctionner directement dans le navigateur, mais les valeurs qu’ils produisent ne doivent pas être utilisées de la même manière.
Générateur de mot de passe : créer un secret réellement aléatoire
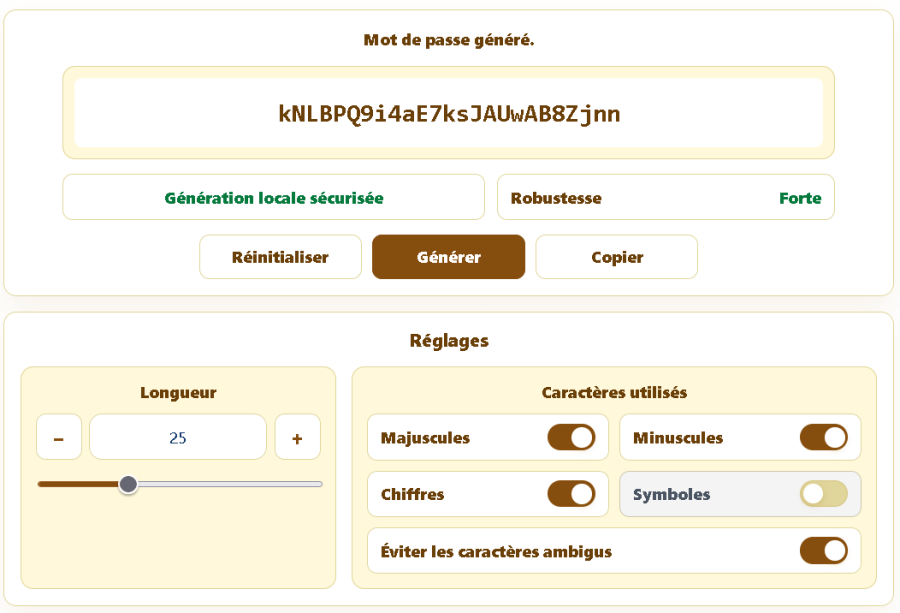
Le Générateur de mot de passe crée des combinaisons aléatoires de 8 à 64 caractères en utilisant au choix minuscules, majuscules, chiffres et symboles. Chaque famille sélectionnée est représentée dans le résultat et une option permet d’éviter certains caractères faciles à confondre, comme 0 et O ou 1 et l, lorsque le mot de passe doit être recopié ou dicté.
L’intérêt principal est d’éviter les habitudes humaines prévisibles : mots courants, dates, prénoms, suites de clavier ou constructions comme Mot123!. La longueur et le caractère réellement aléatoire du résultat comptent davantage qu’une complexité artificielle appliquée à une chaîne très courte. Pour les comptes importants, un mot de passe différent par service reste également essentiel ; un gestionnaire de mots de passe permet alors de conserver des combinaisons longues et uniques sans devoir toutes les mémoriser. Lorsque le service le propose, l’authentification à deux facteurs apporte en plus une protection indépendante du seul mot de passe.
La génération est effectuée localement et s’appuie, lorsqu’elle est disponible, sur l’API cryptographique du navigateur. Le mot de passe produit n’a donc pas besoin d’être envoyé ni enregistré sur le serveur AppErgo.
Générateur SHA : calculer une empreinte cryptographique moderne
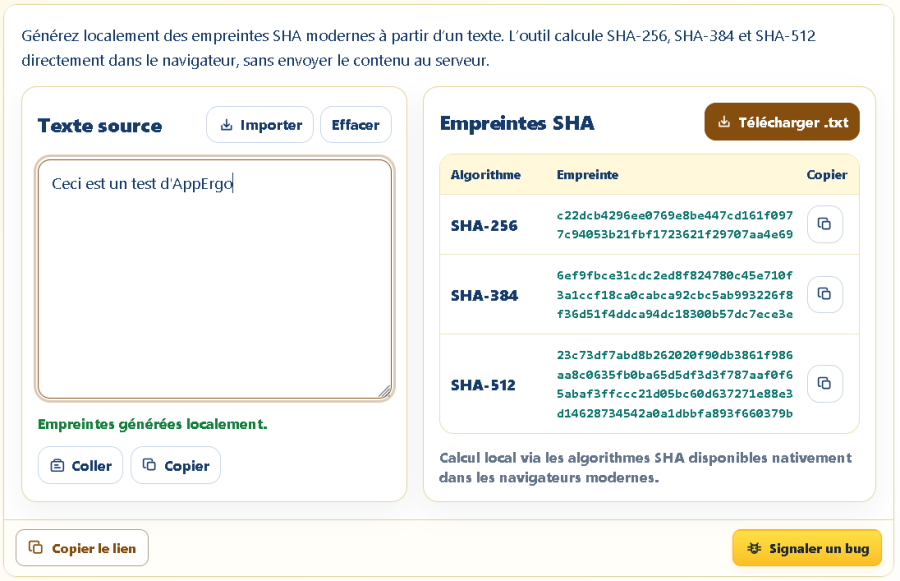
Le Générateur SHA calcule les empreintes SHA-256, SHA-384 et SHA-512 d’un texte à l’aide de l’API Web Crypto du navigateur. Une fonction de hachage transforme une donnée en une empreinte de longueur fixe : SHA-256 produit par exemple une valeur de 256 bits, généralement représentée par 64 caractères hexadécimaux. Modifier ne serait-ce qu’un caractère de l’entrée produit normalement une empreinte très différente.
Le hachage ne doit pas être confondu avec le chiffrement. Un contenu chiffré est destiné à pouvoir être déchiffré avec la bonne clé ; une empreinte SHA n’est pas conçue pour permettre de retrouver directement le texte d’origine. Elle sert notamment à comparer deux contenus ou à vérifier qu’une donnée correspond exactement à celle ayant produit une empreinte connue.
SHA-256 ou SHA-512 sont des fonctions cryptographiques modernes, mais cela ne signifie pas qu’il suffit de calculer une fois le SHA d’un mot de passe pour construire un système d’authentification sécurisé. Le stockage des mots de passe utilise des mécanismes spécialisés, avec notamment un sel et des fonctions volontairement coûteuses afin de ralentir les tentatives massives. Le générateur AppErgo est donc un outil de calcul d’empreinte, pas un système complet de gestion des mots de passe.
MD5, SHA-1 et CRC32 : compatibilité, anciens systèmes et contrôles d’erreur
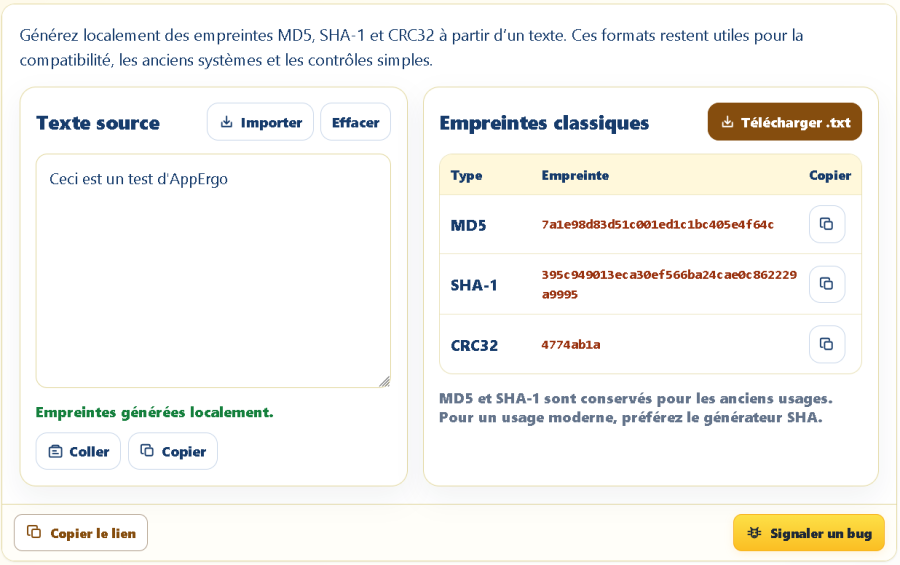
Le Générateur MD5, SHA-1 et CRC32 répond surtout à des besoins de compatibilité. MD5 et SHA-1 sont encore présents dans d’anciens logiciels, archives, documentations ou bases de données, mais leurs faiblesses face aux collisions les rendent inadaptés à de nouveaux usages nécessitant une sécurité cryptographique moderne. Leur présence dans l’outil permet donc de reproduire ou vérifier une valeur existante, pas de recommander ces algorithmes pour un nouveau système.
CRC32 appartient encore à une autre catégorie. Il s’agit d’une somme de contrôle conçue principalement pour détecter des erreurs accidentelles dans des données, par exemple une corruption pendant un stockage ou un transfert. Il est rapide et très utile dans ce contexte, mais n’a pas été conçu pour résister à quelqu’un cherchant volontairement à modifier les données tout en produisant une valeur trompeuse. CRC32 ne constitue donc pas une protection cryptographique.
La longueur des résultats permet parfois de reconnaître le format probable : CRC32 produit généralement 8 caractères hexadécimaux, MD5 32, SHA-1 40, SHA-256 64, SHA-384 96 et SHA-512 128. Ce n’est toutefois qu’un indice, puisque la longueur d’une chaîne ne suffit pas à prouver l’algorithme qui l’a générée. Il faut également veiller à utiliser exactement la même entrée : un espace, une majuscule ou un retour à la ligne supplémentaire suffit à modifier l’empreinte.
Trois outils de sécurité pour trois usages différents
Le générateur de mots de passe crée un nouveau secret, le Générateur SHA calcule une empreinte cryptographique moderne, tandis que l’outil MD5, SHA-1 et CRC32 sert principalement à travailler avec des formats historiques ou des sommes de contrôle. Les trois effectuent leurs calculs directement dans le navigateur, sans envoyer les mots de passe ou textes saisis au serveur AppErgo. Ils sont regroupés dans la catégorie Sécurité.